
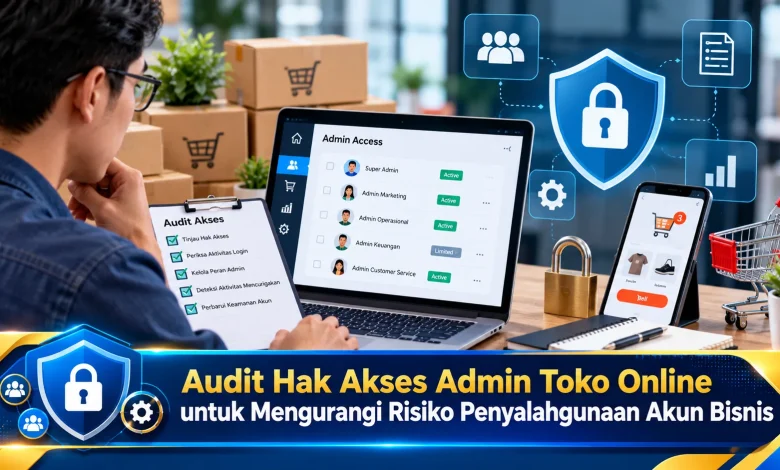
Pengelolaan toko online sering melibatkan beberapa orang dengan tanggung jawab berbeda, mulai dari mengunggah produk hingga memproses pesanan dan menangani pembayaran. Namun, pemberian akses admin tanpa pengawasan dapat menimbulkan risiko penyalahgunaan akun, perubahan data penting, hingga kebocoran informasi pelanggan. Dalam operasional bisnis digital, audit hak akses menjadi langkah penting untuk memastikan setiap pengguna hanya memiliki kewenangan sesuai pekerjaannya. Pemeriksaan tersebut membantu pemilik usaha mengenali akun yang tidak aktif, membatasi izin berlebihan, dan menjaga keamanan sistem penjualan. Dengan menerapkan evaluasi secara berkala, toko online dapat meningkatkan perlindungan informasi sekaligus mempertahankan kelancaran aktivitas operasional.
Pentingnya Audit Hak Akses Admin dalam Keamanan Toko Online
Pertumbuhan ekosistem bisnis digital membuat pelaku usaha untuk menggunakan berbagai sistem dalam melayani pelanggan. Website toko biasanya menyediakan fitur pengelolaan pengguna agar tanggung jawab lebih mudah dikelola. Namun demikian, pengawasan akun yang tidak memadai dapat membuka peluang penyalahgunaan. Sebagai contoh, karyawan bagian deskripsi barang tidak perlu memperoleh izin mengelola seluruh pengaturan toko. Ketika izin tidak disesuaikan dengan pekerjaan, potensi kerugian menjadi lebih sulit dikendalikan. Oleh sebab itu, pemeriksaan izin administrator perlu masuk dalam prosedur pengawasan bisnis.
Audit akses admin merupakan langkah pengendalian guna menilai apakah izin akun masih relevan dengan tanggung jawab. Dalam operasional toko online, hak akses dapat mencakup pengelolaan katalog, pembaruan status transaksi, penanganan pertanyaan konsumen, hingga informasi pembayaran. Ketika pengguna memiliki banyak kewenangan, ruang perubahan yang dapat dilakukan semakin banyak. Pemeriksaan berkala membantu mengenali kewenangan yang sudah tidak sesuai. Berkat penerapan kontrol akses, usaha memiliki dasar keamanan yang lebih kuat tanpa menghambat pekerjaan yang sah.
Memetakan Peran Admin dan Menentukan Batas Kewenangan
Tahapan awal pemeriksaan adalah mencatat identitas administratif yang memiliki akses ke sistem toko. Pengelola usaha sebaiknya mengidentifikasi pihak yang memiliki akses, tanggung jawab pekerjaan, serta jenis izin yang diberikan. Dalam pembagian sederhana, staf katalog mungkin membutuhkan kewenangan pengelolaan daftar barang. Di sisi lain, bagian logistik dapat memerlukan akses status pengiriman. Pengelola transaksi finansial sebaiknya memiliki kewenangan terbatas pada tugasnya. Melalui inventarisasi yang lengkap, peninjauan kewenangan lebih mudah dilakukan.
Pendekatan least privilege merupakan pedoman efektif dalam mengatur keamanan platform penjualan. Prinsip tersebut berarti setiap pengguna hanya memperoleh akses yang dibutuhkan. Untuk contoh praktis, petugas komunikasi pembeli mungkin membutuhkan akses riwayat transaksi yang relevan, tetapi tidak harus dapat mengganti informasi rekening. Selain itu, pembagian kredensial administrator sebaiknya diganti dengan akses pribadi yang dapat ditelusuri. Profil akses masing-masing karyawan membantu mempermudah penelusuran aktivitas. Berkat penerapan izin minimum, operasional tetap berjalan dengan paparan data lebih terbatas.
Meninjau Izin Pengguna Lama serta Pihak Ketiga
Akun yang sudah tidak digunakan dapat memperbesar paparan sistem apabila izin tidak pernah diperiksa. Ketika usaha memiliki pergantian tenaga kerja, anggota tim bisa mengalami perubahan tanggung jawab. Perubahan tersebut seharusnya diikuti penyesuaian izin pada aplikasi operasional yang digunakan. Sebagai contoh, mantan staf pemasaran tidak perlu tetap memiliki kewenangan pengelolaan. Pemilik usaha sebaiknya menonaktifkan akun yang tidak diperlukan. Di samping akun karyawan, izin pengembang website juga sebaiknya ditinjau setelah kontrak selesai.
Agar penonaktifan tidak terlewat, pemilik usaha sebaiknya menyusun alur pengelolaan identitas pengguna. Saat anggota tim menerima tugas, izin perlu mengikuti kewenangan yang disahkan. Di sisi lain, akun perlu dinonaktifkan sesuai kebijakan. Ketika kata sandi sebelumnya telah dibagikan, pengelola harus memperbarui informasi autentikasi. Dalam proses perubahan akses, akun pemilik utama perlu tetap tersedia bagi pihak berwenang. Melalui pengelolaan identitas yang tertib, perubahan personel lebih mudah ditangani.
Menerapkan Autentikasi Berlapis serta Pencatatan Perubahan
Audit hak akses sebaiknya didukung pengamanan login agar risiko pengambilalihan berkurang. Pengelolaan sandi yang tidak digunakan ulang menjadi langkah dasar dalam menjaga keamanan akun. Sebagai pengamanan tambahan, autentikasi multifaktor perlu diterapkan pada akun penting. Verifikasi menggunakan teknologi seperti passkey dapat menjadi pilihan pengamanan yang lebih kuat. Meski teknologi autentikasi membantu, setiap platform memiliki fitur keamanan berbeda. Oleh sebab itu, pengelola bisnis perlu memeriksa pengaturan resmi tanpa membagikan kode verifikasi.
Di samping perlindungan autentikasi, peninjauan log penggunaan dapat mempermudah pemeriksaan kesalahan. Apabila sistem mendukung log audit, pengelola dapat meninjau perubahan harga produk, perubahan rekening pencairan, serta penambahan akun baru. Aktivitas yang tidak sesuai prosedur perlu diverifikasi dengan pihak terkait. Sebagai contoh, penambahan administrator yang tidak diketahui dapat memicu verifikasi keamanan. Dalam mengevaluasi temuan, dugaan harus didukung pemeriksaan yang objektif. Melalui pencatatan yang akurat, risiko dapat dikenali lebih dini.
Strategi Pemeriksaan Berkala untuk Menjaga Keamanan Bisnis Digital
Audit yang efektif tidak dapat mengandalkan pemeriksaan sesaat. Perubahan jumlah karyawan, pembaruan sistem penjualan, serta perubahan proses kerja dapat mengubah kebutuhan akses. Oleh sebab itu, pengelola toko sebaiknya membuat agenda peninjauan berdasarkan jumlah pengguna yang terlibat. Sebagai ilustrasi, peninjauan bulanan dapat digunakan sebagai opsi jadwal. Pengguna yang dapat mengubah pembayaran sebaiknya diperiksa lebih sering apabila risikonya tinggi. Berkat pengaturan pemeriksaan terarah, sumber daya audit lebih efisien.
Selain jadwal pemeriksaan, pengelola usaha harus menyusun mekanisme menghadapi gangguan keamanan. Ketika terdapat indikasi penyalahgunaan kewenangan, penanganan harus mengikuti prosedur darurat. Identitas pengguna bermasalah dapat dinonaktifkan sementara sesuai kewenangan. Selanjutnya, sesi login yang tidak dikenal perlu dicabut jika tersedia dan bukti insiden dijaga secara aman. Jika data pribadi berpotensi terekspos, kewajiban pemberitahuan perlu diperiksa. Koordinasi bersama layanan dukungan resmi juga dapat membantu mengembalikan kendali akun. Melalui pembagian tanggung jawab insiden, operasional lebih mudah dipulihkan.
Kesimpulan Pentingnya Audit Hak Akses Admin Toko Online
Audit hak akses admin toko online merupakan strategi pengamanan mendasar untuk mengurangi risiko penyalahgunaan. Berkat penerapan prinsip akses minimum, pelaku bisnis dapat membatasi kewenangan berlebihan. Penghapusan kewenangan yang tidak diperlukan, perlindungan proses login, serta pemeriksaan log perubahan menjadi langkah yang saling melengkapi. Untuk mempertahankan perlindungan, prosedur respons insiden perlu diterapkan secara konsisten. Meskipun pengamanan tidak dapat menghilangkan seluruh ancaman, evaluasi berkelanjutan mendukung keamanan bisnis. Ceritakan strategi yang pernah diterapkan mengenai keamanan operasional bisnis digital agar pelaku usaha dapat bertukar pengalaman.


