
Jangan Tunggu Data Bocor, 7 Praktik Cybersecurity yang Bisa Diterapkan Usaha Kecil di 2026

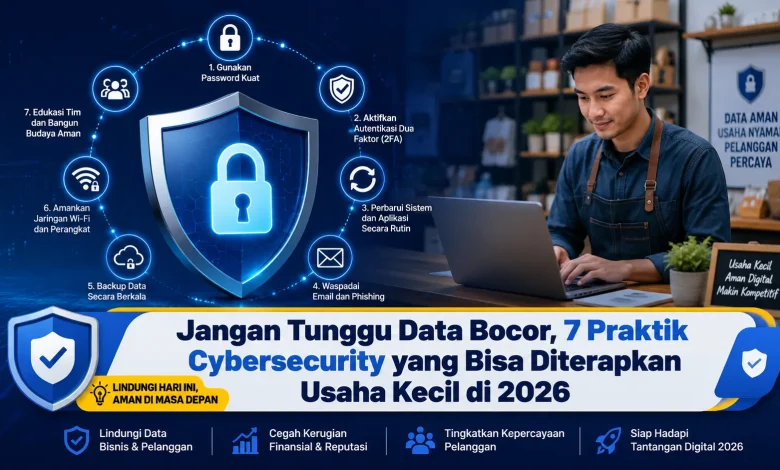
Keamanan digital tidak lagi menjadi kebutuhan yang hanya penting bagi perusahaan besar. Usaha kecil, UMKM, toko online, dan berbagai jenis BISNIS yang bergantung pada email, website, aplikasi pembayaran, serta data pelanggan juga menghadapi risiko yang sama seriusnya. Karena itu, membangun kebiasaan cybersecurity sejak awal jauh lebih bijak daripada menunggu insiden terjadi dan baru mulai memperbaiki sistem setelah kerugian muncul.
1. Lindungi Akun Utama dengan Password Kuat dan Verifikasi Berlapis
Password yang lemah dapat menjadi celah utama terhadap sistem utama milik BISNIS. Karena itu, setiap email, media sosial, dan aplikasi operasional sebaiknya menggunakan kata sandi unik. Menggunakan satu password untuk banyak akun dapat memperbesar dampak kebocoran apabila satu kredensial diketahui pihak lain.
Verifikasi dua langkah juga layak diterapkan pada layanan yang menyimpan data penting. Dengan perlindungan tambahan tersebut, password saja tidak menjadi satu satunya pengaman. BISNIS dapat menggunakan aplikasi autentikator sesuai kemampuan sistem. Untuk menghindari pencatatan kata sandi sembarangan, penggunaan aplikasi manajemen kredensial juga dapat dipertimbangkan.
2. Kontrol Akses Membantu Mengurangi Risiko Keamanan BISNIS
Tidak setiap karyawan membutuhkan kontrol terhadap semua sistem. Karyawan administrasi, misalnya, mungkin hanya perlu menggunakan bagian sistem yang relevan dengan pekerjaan mereka. BISNIS sebaiknya memberikan izin berdasarkan tanggung jawab agar risiko kesalahan lebih kecil.
Izin pengguna perlu diperiksa secara rutin, terutama ketika anggota tim berhenti bekerja. Izin yang sudah tidak relevan sebaiknya diperbarui sesuai kebutuhan. Langkah tersebut cukup mudah diterapkan, tetapi dapat mengurangi risiko akses yang tidak diperlukan.
3. Backup Menjadi Perlindungan Dasar untuk Kelangsungan BISNIS
Salinan data berkala merupakan salah satu praktik cybersecurity paling penting. BISNIS sebaiknya membuat salinan data transaksi, dokumen keuangan, serta dokumen kerja penting secara konsisten. Jika sistem mengalami gangguan atau terjadi serangan ransomware, backup dapat mengurangi risiko kehilangan permanen.
Backup utama sebaiknya tidak hanya disimpan di lokasi yang sama. BISNIS dapat mengombinasikan beberapa metode backup sesuai jumlah data. Bagian yang sering terlupakan adalah menguji proses pemulihan. Backup yang rusak dapat membuat pemulihan gagal.
4. Update Sistem, Aplikasi dan Plugin Secara Konsisten
Software yang tidak diperbarui dapat memiliki celah keamanan. Karena itu, sistem operasi, platform ecommerce, serta perangkat kerja perlu menggunakan versi yang masih didukung. Pembaruan sistem sering menutup celah yang sebelumnya ditemukan.
BISNIS dapat menetapkan rutinitas update agar pembaruan lebih konsisten. Untuk platform yang menyimpan data utama, pembaruan sebaiknya diawali dengan backup agar risiko gangguan dapat dikendalikan. Rutinitas teknis ini dapat mengurangi banyak risiko tanpa memerlukan sistem yang terlalu rumit.
5. Edukasi Karyawan agar Tidak Mudah Terjebak Manipulasi Digital
Manipulasi melalui pesan sering menciptakan situasi mendesak untuk mendapatkan informasi penting atau mendorong korban membuka tautan. Pesan dapat terlihat seperti pemberitahuan resmi, sehingga anggota tim BISNIS perlu membiasakan diri memeriksa alamat pengirim.
Pelatihan cybersecurity tidak harus berlangsung dalam program panjang. BISNIS dapat membuat aturan sederhana mengenai tindakan ketika menemukan pesan mencurigakan. Contoh kasus sederhana dapat membentuk kebiasaan verifikasi. Semakin terbiasa tim memeriksa informasi, semakin kuat pertahanan BISNIS dari sisi manusia.
6. Pengelolaan Data yang Bertanggung Jawab Memperkuat Kepercayaan
Data pelanggan seperti nomor kontak, informasi pesanan, dan data akun perlu dikelola dengan hati hati. BISNIS sebaiknya hanya menyimpan data yang benar benar diperlukan. Semakin besar volume informasi sensitif, semakin luas risiko ketika terjadi insiden.
Pengelolaan informasi juga perlu memiliki aturan yang jelas. BISNIS dapat memisahkan data penting serta mengurangi penyimpanan yang tidak diperlukan. Pendekatan tersebut dapat membantu menjaga privasi pelanggan.
7. BISNIS Perlu Tahu Apa yang Harus Dilakukan saat Sistem Diserang
Tidak ada sistem yang sepenuhnya bebas risiko. Oleh karena itu, BISNIS perlu memiliki rencana respons apabila akun diambil alih, website diretas. Rencana dapat menjelaskan sistem yang perlu diperiksa serta langkah mengganti kredensial.
BISNIS skala kecil dapat memulai dengan panduan sederhana. Yang penting adalah tim mengetahui apa yang harus dilakukan. Kecepatan respons dapat mencegah masalah menyebar. Setelah insiden berhasil ditangani, BISNIS sebaiknya mengevaluasi penyebab agar perlindungan menjadi lebih baik.
Kesimpulan 7 Praktik Cybersecurity untuk Usaha Kecil di 2026
Cybersecurity pada 2026 perlu menjadi bagian dari kebiasaan operasional BISNIS karena usaha kecil semakin bergantung pada akun, website, transaksi digital dan data pelanggan. Menggunakan password unik dan autentikasi tambahan, membatasi hak akses, menyiapkan pemulihan, menutup kerentanan, mengedukasi karyawan, melindungi data pelanggan, serta menyiapkan respons insiden menjadi fondasi cybersecurity yang realistis untuk usaha kecil. Dengan penerapan bertahap, BISNIS dapat meningkatkan ketahanan digital tanpa membutuhkan infrastruktur yang terlalu kompleks. Bagikan praktik cybersecurity yang sudah Anda gunakan agar diskusi mengenai perlindungan UMKM semakin bermanfaat.


